Najważniejsza zasada: nie wykonuj polecenia tylko dlatego, że wiadomość wygląda pilnie albo pochodzi rzekomo z banku, urzędu, firmy kurierskiej czy od znajomego. Zatrzymaj się, samodzielnie otwórz oficjalną aplikację lub stronę i sprawdź, czy komunikat naprawdę tam występuje.
Scam to ogólna nazwa oszustwa. Phishing ma skłonić do ujawnienia danych lub wykonania płatności, a malware jest złośliwym oprogramowaniem, które może kraść hasła, szyfrować pliki, śledzić użytkownika albo przejąć urządzenie. Zagrożenia często występują razem: fałszywy SMS prowadzi do podrobionej strony, a pobrany „dokument” instaluje szkodliwy program.
Jak rozpoznać phishing i scam
Nie ma jednego szczegółu, który zawsze przesądza o oszustwie. Oceniaj kilka sygnałów naraz. Wiadomość jest szczególnie podejrzana, gdy łączy silne emocje z natychmiastową czynnością: „konto zostanie zablokowane”, „dopłać 1,49 zł”, „odbierz nagrodę” albo „wyślij kod, bo jestem w kłopotach”.
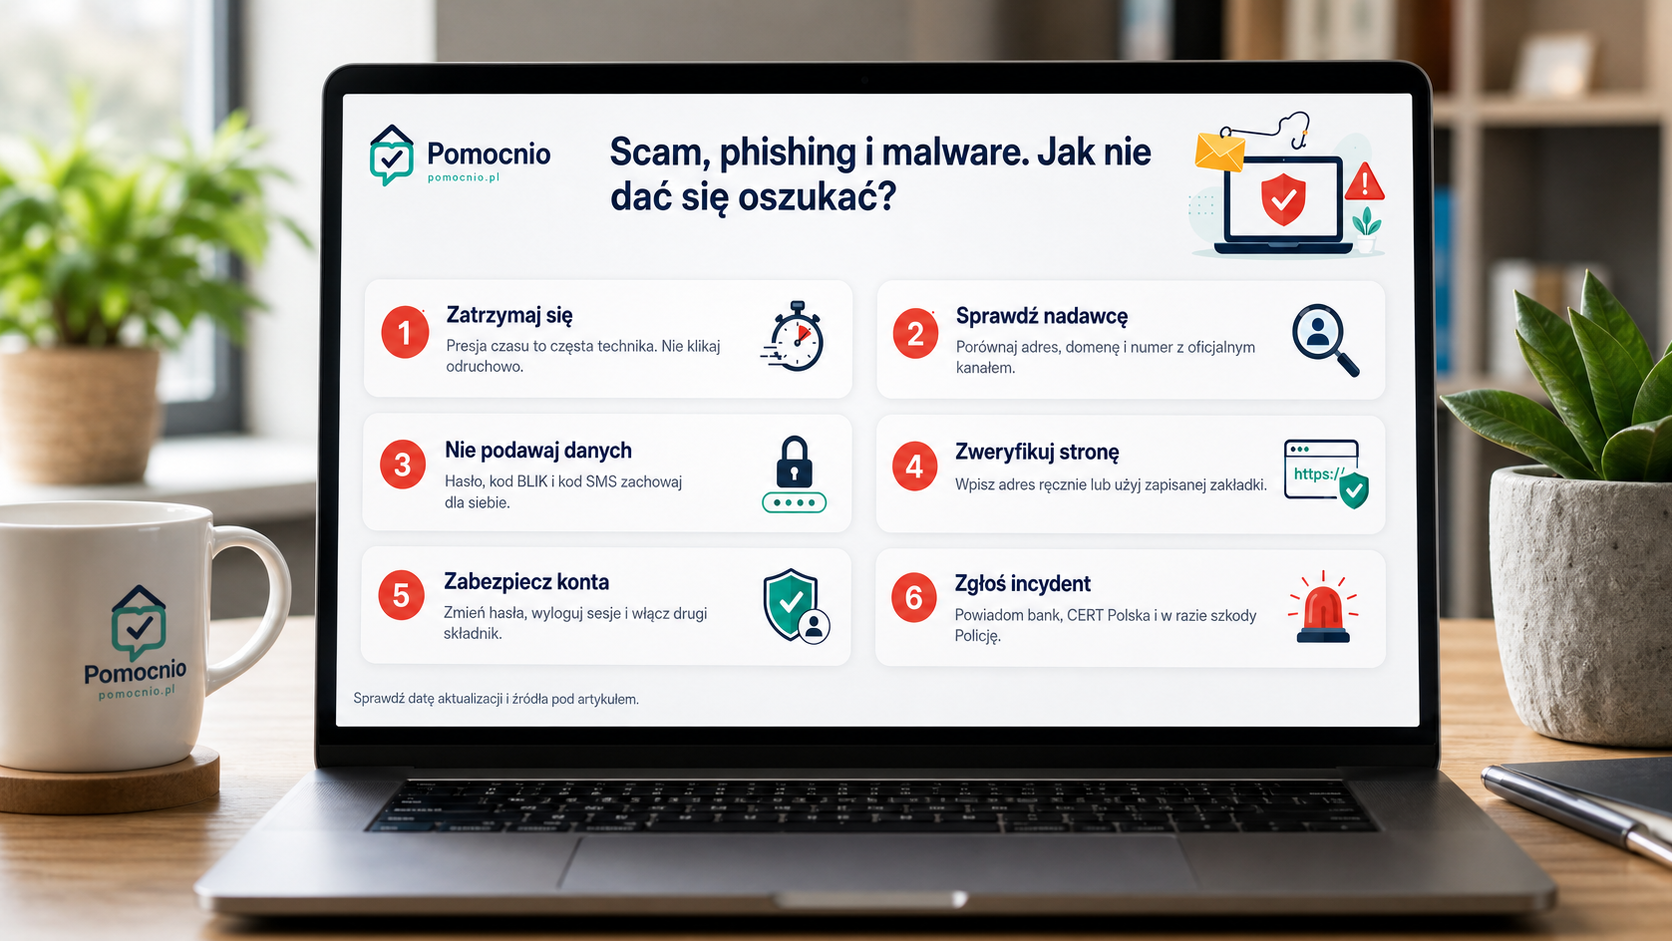
- Adres nadawcy lub domena nie pasuje. Literówka, dodatkowy człon, nietypowa końcówka albo skrócony link mogą prowadzić do kopii prawdziwej strony.
- Prośba dotyczy sekretu. Bank, operator płatności ani pomoc techniczna nie powinni żądać hasła, pełnego kodu aktywacyjnego, kodu BLIK czy kodu autoryzacyjnego z SMS-a.
- Kontakt omija zwykłą procedurę. Rozmówca nakazuje zainstalować program do zdalnego pulpitu, przenieść pieniądze na „bezpieczne konto” lub zatwierdzić operację, której nie rozpocząłeś.
- Załącznik jest niespodziewany. Pliki wykonywalne, archiwa, dokumenty proszące o włączenie makr oraz fałszywe faktury mogą instalować malware.
- Treść nie pasuje do sytuacji. Paczka, której nie zamawiałeś, zwrot podatku bez wniosku albo wiadomość od znajomego napisana w obcym mu stylu wymagają weryfikacji.
Kłódka nie oznacza, że strona jest uczciwa
Symbol kłódki i adres zaczynający się od HTTPS informują głównie, że połączenie jest szyfrowane. Oszust także może uzyskać certyfikat dla swojej domeny. Sprawdź pełną nazwę domeny — szczególnie część bezpośrednio przed końcówką, np. „.pl” — i nie sugeruj się samym wyglądem strony.
Bezpieczny sposób sprawdzania wiadomości
- Nie używaj linku ani numeru z podejrzanej wiadomości. Zamknij ją i przejdź do oficjalnej aplikacji, wpisz znany adres ręcznie albo użyj numeru z karty, umowy lub oficjalnej strony.
- Skontaktuj się innym kanałem. Gdy prośba pochodzi rzekomo od bliskiej osoby lub firmy, zadzwoń na zapisany wcześniej numer. Nie odpowiadaj w tym samym wątku.
- Przeczytaj ekran autoryzacji. Kod SMS lub powiadomienie bankowe opisuje zatwierdzaną operację. Jeżeli kwota, odbiorca lub typ czynności się nie zgadza, odrzuć ją.
- Sprawdź plik przed otwarciem. Upewnij się, że go oczekiwałeś, zweryfikuj rozszerzenie i przeskanuj aktualnym programem ochronnym. W firmie zgłoś plik zespołowi IT.
Jak ograniczyć ryzyko na co dzień
- Stosuj unikalne hasła i menedżer haseł. To ogranicza skutki wycieku z jednej usługi.
- Włącz uwierzytelnianie dwuskładnikowe, najlepiej aplikacją uwierzytelniającą lub kluczem sprzętowym, jeśli usługa je obsługuje.
- Aktualizuj system, przeglądarkę, telefon, router i aplikacje. Poprawki zamykają znane podatności.
- Wykonuj kopie zapasowe ważnych danych, w tym co najmniej jedną kopię odłączoną od urządzenia lub chronioną przed nadpisaniem.
- Nie instaluj aplikacji z linków w wiadomościach. Korzystaj z oficjalnych sklepów i sprawdzaj wydawcę oraz uprawnienia.
Co zrobić, gdy kliknąłeś link lub podałeś dane
Podałeś hasło
Na zaufanym, aktualnym urządzeniu otwórz prawdziwą stronę usługi, zmień hasło i wyloguj wszystkie pozostałe sesje. Jeżeli hasło było używane gdzie indziej, zmień je również tam. Najpierw zabezpiecz skrzynkę e-mail, ponieważ służy do resetowania innych kont. Sprawdź reguły przekazywania poczty, urządzenia zalogowane i dane odzyskiwania.
Podałeś dane karty, kod BLIK lub zatwierdziłeś przelew
Natychmiast skontaktuj się z bankiem przez oficjalny numer. Poproś o zablokowanie karty, rachunku lub transakcji zgodnie z sytuacją. Nie czekaj na „potwierdzenie oszustwa”. Zapisz godzinę zdarzenia, kwotę, numer rachunku, treść komunikatów i identyfikatory operacji.
Ujawniłeś dane tożsamości
Zabezpiecz konta, obserwuj historię rachunków i rozważ zastrzeżenie numeru PESEL w usłudze państwowej, zwłaszcza gdy ujawniono skan dokumentu, PESEL lub szeroki zestaw danych. Zastrzeżenie nie zastępuje zgłoszenia utraty dokumentu ani kontaktu z bankiem.
Zainstalowałeś program lub otworzyłeś podejrzany plik
Odłącz urządzenie od sieci, jeżeli widzisz nietypowe zachowanie, zdalne sterowanie, szyfrowanie plików albo nieznane procesy. Nie loguj się z niego do banku i poczty. W firmie niezwłocznie powiadom IT. Hasła zmieniaj z innego, pewnego urządzenia. Przy poważnym przejęciu bezpieczniejsza może być kopia danych i czysta reinstalacja systemu.
Gdzie zgłosić incydent
- Podejrzany SMS z linkiem można przekazać do CERT Polska na numer 8080.
- Incydent internetowy zgłoś przez formularz incydent.cert.pl lub funkcję zgłaszania w aplikacji mObywatel.
- Gdy doszło do kradzieży pieniędzy, przejęcia konta, szantażu albo innego przestępstwa, skontaktuj się z bankiem i zgłoś sprawę Policji. Zachowaj wiadomości, nagłówki e-mail, adresy stron, numery rachunków i zrzuty ekranu.
- Ostrzeż kontakty, jeżeli oszust mógł wysyłać wiadomości z Twojego konta.
Nie płać osobie, która obiecuje odzyskanie pieniędzy za kolejną opłatą. „Odzyskiwanie środków” bywa drugim etapem tego samego oszustwa.
Źródła i data weryfikacji
Informacje w artykule zweryfikowano 2026-07-26. Dane, procedury i interfejsy usług mogą się zmieniać; przed ważną czynnością sprawdź aktualny komunikat instytucji.